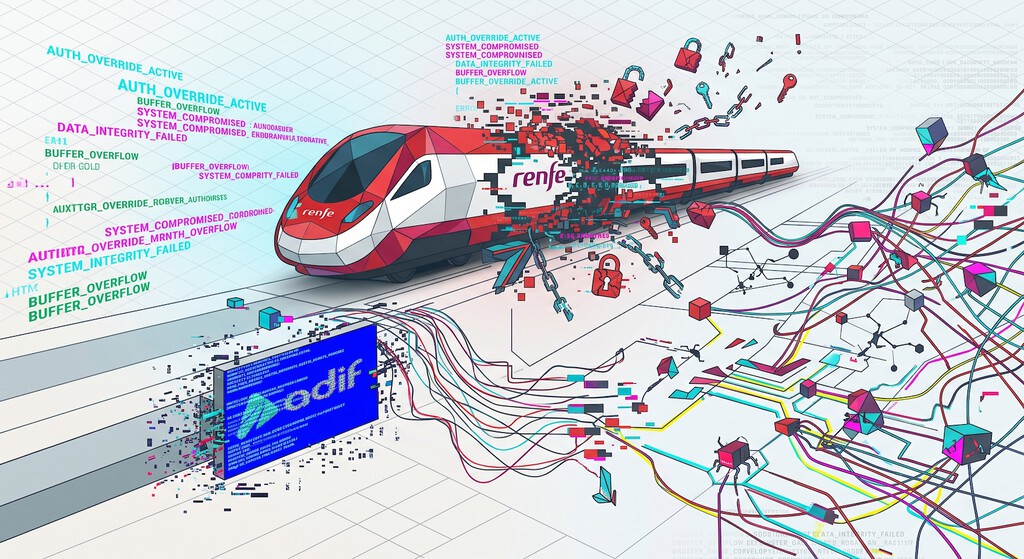
Algo pasaba cuando la web de Adif mostraba un tierno gatito negro y ya lo sabemos: Adif y Renfe han sufrido un ciberataque en el que se han filtrado 500 GB de información privada de sus clientes, como ha adelantado El Mundo. El incidente ha llevado a las dos grandes empresas públicas del sistema ferroviario español a activar sus protocolos de emergencia y a notificar el ataque a las autoridades competentes.
Aunque el servicio de los trenes no se ha visto afectado, el ataque pone sobre la mesa la seguridad de las infraestructuras críticas justo cuando la industria tecnológica llevaba semanas advirtiendo de una nueva ola de ciberataques con IA. Y es que, más allá de su gravedad, el hackeo tiene una novedad nunca vista en un ataque contra la administración del Estado: se ha utilizado inteligencia artificial para ejecutarlo.
Qué ha pasado. Según explica el mencionado medio, el primer ataque estaba dirigido a la web de Adif, donde todo apunta a que la IA se dedicó a buscar vulnerabilidades hasta encontrar una puerta trasera por donde acceder. Desde ahí, el grupo criminal cuya identidad aún no se conoce, saltó a su nube para después entrar en la web de Renfe. A falta de recabar más información y de una investigación profunda por parte del Centro Criptológico Nacional y el CNI al que se ha denunciado el suceso, también pudo haber un fallo humano.
El hackeo duró varios días, si bien el jueves fue la jornada en la que se alcanzó la máxima intensidad de robo de datos. Por el momento, se sabe que el hackeo ha afectado a medio tera de datos, pero aún se está analizando qué información contienen exactamente.
Qué dicen Renfe y Adif. Renfe ha confirmado el ciberataque en el sistema externo asociado a Adif y respecto a la información hackeada, ha declarado que «por lo que sabemos hasta ahora sólo han accedido a información limitada y no a información sensible, como medios de pago, DNIs». El Mundo apunta a que la mayor parte de la información robada integra la base de datos de viajeros y que no han conseguido información como tarjetas de crédito (que no se almacenan en la base de datos al efectuar el pago), pero ojo porque no es información inocua, por el contrario resulta de lo más suculenta para un grupo criminal.
Por su parte, Adif explica que en este momento tanto la web de Adif como la de Adif Alta Velocidad vuelven a estar operativas tras comprobar que la seguridad de ambas está garantizada. Asimismo, detalla que «ningún sistema informático relacionado con la explotación ferroviaria se ha visto afectado y que la circulación se está desarrollando con normalidad.»
https://www.xataka.com/seguridad/ciberataque-a-renfe-adif-confirma-que-ia-llevaba-meses-avisando-500gb-datos-clientes-quedan-al-descubierto
ACERCA DEL CORRESPONSAL
REDACCIóN CENTRAL
Prensa Mercosur es un diario online de iniciativa privada que fue fundado en 2001, donde nuestro principal objetivos es trabajar y apoyar a órganos públicos y privados.
- ★La Albirroja es de oro en los Juegos Odesur: Paraguay retiene el título de forma invicta
- ★Esta es la gruta donde la Virgen María se apareció a Santa Bernardita y que el Papa León visitará pronto
- ★El museo más importante de China recibirá a Oswaldo Vigas
- ★Valenciano Luis Tovías Baciao publica su tercera novela, Fronteras del ocaso
- ★Así va la Semana Internacional de Cine de Valladolid